สร้างนโยบายความเป็นส่วนตัวที่ถูกต้องตามกฎหมายด้วย AI ในปี 2026
สร้างนโยบายความเป็นส่วนตัวที่ถูกต้องตามกฎหมายและครอบคลุมหลายเขตอำนาจศาลด้วย AiDocX ประหยัดเวลาและค่าใช้จ่ายสำหรับสตาร์ทอัพ
 James · Content Manager 19 สิงหาคม 2569 37 นาทีอ่าน
ในปี 2026 การปกป้องข้อมูลส่วนบุคคลไม่ใช่แค่ตัวเลือกอีกต่อไป แต่เป็นข้อกำหนดพื้นฐานในการดำเนินธุรกิจดิจิทัลทุกรูปแบบ ไม่ว่าจะเป็นการเปิดตัวแพลตฟอร์ม SaaS ร้านค้าอีคอมเมิร์ซ หรือแอปมือถือ คุณมีหน้าที่ตามกฎหมายในการแจ้งให้ผู้ใช้ทราบว่าคุณเก็บรวบรวม ประมวลผล และปกป้องข้อมูลส่วนบุคคลของพวกเขาอย่างไร อย่างไรก็ตาม สำหรับผู้ก่อตั้งสตาร์ทอัพและเจ้าของธุรกิจขนาดเล็กส่วนใหญ่ การว่าจ้างทนายความผู้เชี่ยวชาญด้านความเป็นส่วนตัวของข้อมูลนั้นเป็นเรื่องที่สิ้นเปลืองงบประมาณและใช้เวลานาน ช่องว่างระหว่างความจำเป็นทางกฎหมายกับความเป็นจริงด้านงบประมาณกำลังขยายตัวกว้างขึ้น ส่งผลให้เกิดความต้องการอย่างเร่งด่วนสำหรับโซลูชันที่มีประสิทธิภาพ แม่นยำ และเข้าถึงได้ง่าย
การเกิดขึ้นของเทคโนโลยีการสร้างเอกสารด้วย AI ได้ช่วยปิดช่องว่างนี้ลง โดยการใช้โมเดลภาษาขนาดใหญ่ที่ผ่านการฝึกฝนบนกรอบกฎหมาย คุณสามารถสร้างนโยบายความเป็นส่วนตัวที่แข็งแกร่งและตระหนักรู้ถึงเขตอำนาจศาลได้ในไม่กี่นาที คู่มือนี้จะพาคุณไปผ่านกระบวนการดังกล่าว อธิบายว่า AI ตีความแนวปฏิบัติด้านข้อมูลของคุณอย่างไร กฎหมายใดที่มันมุ่งเน้น และคุณจะตรวจสอบผลลัพธ์อย่างไรเพื่อให้มั่นใจว่าคุณยังคงปฏิบัติตามกฎหมายโดยไม่ทำให้กระเป๋าเงินร่อยหรอ
ทำไมเทมเพลตแบบเดิมจึงล้มเหลวในปี 2026
ธุรกิจจำนวนมากยังคงพึ่งพาเทมเพลต HTML แบบคงที่ที่พบในเว็บไซต์กฎหมายฟรี แม้ว่าเทมเพลตเหล่านี้จะมีประโยชน์ในยุคแรกเริ่มของอินเทอร์เน็ต แต่ในปัจจุบันมันกลับกลายเป็นอันตรายมากขึ้นในภูมิทัศน์ทางกฎระเบียบที่เปลี่ยนแปลงไป ปัญหาหลักคือกฎหมายว่าด้วยความเป็นส่วนตัวไม่ได้หยุดนิ่ง แต่มีการพัฒนาอย่างรวดเร็ว ระเบียบการคุ้มครองข้อมูลทั่วไปของสหภาพยุโรป (GDPR) มีการอัปเดตการบังคับใช้หลายครั้ง ในขณะที่กฎหมายใหม่อย่างพระราชบัญญัติความเป็นส่วนตัวดิจิทัล (DPA) ในออสเตรเลีย และพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) ในสิงคโปร์ ได้นำเสนอรายละเอียดเฉพาะที่เทมเพลตทั่วไปมักมองข้าม
นอกจากนี้ เทมเพลตทั่วไปแทบไม่เคยคำนึงถึงบริบทเฉพาะของธุรกิจคุณ เทมเพลตที่ออกแบบมาสำหรับบล็อกธรรมดาจะไม่เหมาะสมสำหรับเว็บไซต์อีคอมเมิร์ซที่ประมวลผลข้อมูลการชำระเงิน หรือแอปที่ติดตามตำแหน่งของผู้ใช้ หากนโยบายความเป็นส่วนตัวของคุณระบุว่าไม่ใช้คุกกี้ แต่แพลตฟอร์มวิเคราะห์ข้อมูลของคุณกลับใช้ชัดเจน คุณกำลังเสี่ยงต่อการถูกปรับจากหน่วยงานกำกับดูแลและสูญเสียความไว้วางใจของผู้บริโภค
จุดล้มเหลวหลักของเทมเพลตแบบคงที่ ได้แก่:
- ขาดการตระหนักรู้ถึงเขตอำนาจศาล: เทมเพลตมาตรฐานอาจไม่รวมสิทธิ์เฉพาะที่กฎหมายท้องถิ่นมอบให้ เช่น สิทธิในการโอนย้ายข้อมูลภายใต้ GDPR หรือกลไกการยินยอมเฉพาะที่จำเป็นภายใต้ PDPA
- คำศัพท์ล้าสมัย: นิยามทางกฎหมายมีการเปลี่ยนแปลง คำศัพท์เช่น "ผู้ควบคุมข้อมูล" และ "ผู้ประมวลผลข้อมูล" มีความนัยสำคัญทางกฎหมายเฉพาะที่ต้องใช้ให้ถูกต้องตามบทบาทของคุณ
- แนวทางแบบเดียวใช้ได้กับทุกคน: เทมเพลตเหล่านี้ไม่ปรับตัวให้เข้ากับกระแสข้อมูลเฉพาะของคุณ หากคุณใช้เครื่องมือการตลาดของบุคคลที่สาม เทมเพลตต้องระบุชื่อผู้ประมวลผลนั้นอย่างชัดเจน เทมเพลตแบบคงที่ทำสิ่งนี้ไม่ได้
การสร้างด้วย AI แก้ไขปัญหานี้โดยทำหน้าที่เป็นนักเขียนแบบไดนามิก มันไม่ได้แค่เติมช่องว่าง แต่สร้างเรื่องราวที่สะท้อนโมเดลธุรกิจจริงของคุณและภูมิทัศน์ทางกฎหมายของตลาดเป้าหมาย
ต้นทุนของการทำผิด
เพื่อทำความเข้าใจคุณค่าของการสร้างนโยบายความเป็นส่วนตัวที่มีประสิทธิภาพ จำเป็นต้องดูความเสี่ยงทางการเงินและชื่อเสียงจากการไม่ปฏิบัติตามกฎหมาย ความเข้าใจผิดที่พบบ่อยที่สุดคือธุรกิจขนาดเล็กได้รับการยกเว้นจากการบังคับใช้กฎหมายอย่างเข้มงวด ในความเป็นจริง หน่วยงานกำกับดูแลเช่น สำนักงานผู้ควบคุมข้อมูล (ICO) ในสหราชอาณาจักร และหน่วยงานคุ้มครองข้อมูล (DPAs) ต่างๆ ทั่วโลก กำลังเฝ้าระวังวิสาหกิจขนาดกลางและขนาดย่อม (SMEs) อย่างกระตือรือร้น โดยเฉพาะผู้ที่จัดการข้อมูลอ่อนไหว
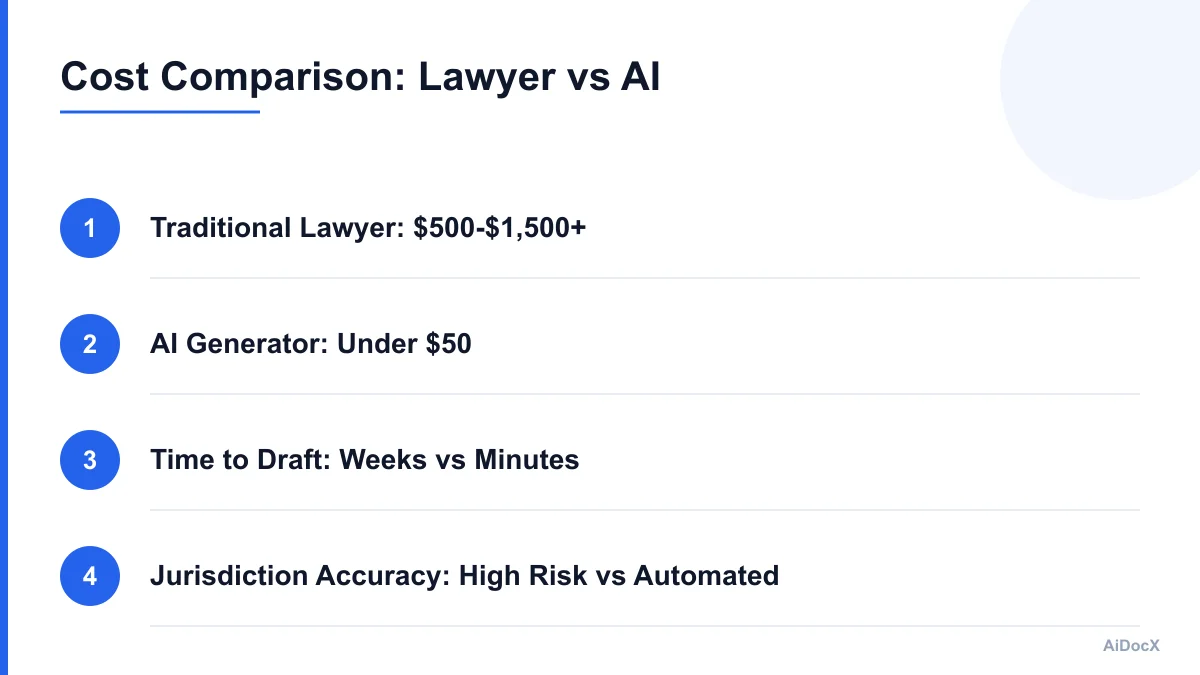
โครงสร้างบทลงโทษทางการเงินนั้นรุนแรงมาก ภายใต้ GDPR ค่าปรับอาจสูงถึง 20 ล้านยูโร หรือ 4% ของรายได้ทั่วโลกต่อปี ขึ้นอยู่กับจำนวนใดมากกว่า แม้ว่าความผิดเล็กน้อยอาจส่งผลให้ค่าปรับลดลง แต่ค่าใช้จ่ายในการป้องกันทางกฎหมายเพียงอย่างเดียวอาจสูงกว่าราคาของเอกสารที่ถูกต้องตามกฎหมายแล้ว ยิ่งไปกว่านั้น ยังมีต้นทุนที่จับต้องไม่ได้จากการเสียหายของแบรนด์ ในภูมิทัศน์ผู้บริโภคปี 2026 ผู้ใช้ที่ใส่ใจความเป็นส่วนตัวมักจะเปลี่ยนไปใช้คู่แข่งที่แสดงถึงความโปร่งใสรวดเร็ว
พิจารณาการวิเคราะห์ต้นทุน-ประโยชน์ต่อไปนี้:
- ที่ปรึกษาทางกฎหมาย: การว่าจ้างทนายความเพื่อร่างนโยบายความเป็นส่วนตัวแบบกำหนดเองโดยทั่วไปมีค่าใช้จ่ายระหว่าง $500 ถึง $1,500 สำหรับธุรกิจขนาดเล็กมาตรฐาน สำหรับแอปที่ซับซ้อนหลายเขตอำนาจศาล ตัวเลขนี้อาจสูงถึง $5,000+
- เทมเพลตแบบคงที่: มีค่าใช้จ่าย $0 แต่มีความเสี่ยงสูงต่อความไม่แม่นยำ หากหน่วยงานกำกับดูแลระบุว่านโยบายของคุณเป็นแบบทั่วไปหรือไม่ถูกต้อง ค่าปรับอาจสูงกว่าค่าใช้จ่ายในการขอความช่วยเหลือจากมืออาชีพมาก
- การสร้างด้วย AI ช่วยเหลือ: มีค่าใช้จ่ายเพียงเศษเสี้ยวของค่าธรรมเนียมกฎหมาย เครื่องมืออย่าง AiDocX AI document generator สามารถสร้างนโยบายความเป็นส่วนตัวที่ตระหนักรู้ถึงเขตอำนาจศาลได้ในไม่กี่วินาทีจากคำอธิบายสั้นๆ ของแนวปฏิบัติในการเก็บรวบรวมข้อมูล ซึ่งแทนที่ใบเสนอราคาจากทนายความ $500-$1,500 ที่ธุรกิจขนาดเล็กส่วนใหญ่ต้องเผชิญ สิ่งนี้ทำให้คุณสามารถจัดสรรงบประมาณไปกับการพัฒนาผลิตภัณฑ์และการตลาดได้ โดยยังคงรักษาความถูกต้องตามกฎหมายไว้
เป้าหมายไม่ใช่การหลีกเลี่ยงความรับผิดชอบทางกฎหมาย แต่คือการจัดการมันอย่างมีประสิทธิภาพ นโยบายที่สร้างด้วย AI ทำหน้าที่เป็นรากฐานที่แข็งแกร่งซึ่งสามารถให้ทนายความตรวจสอบได้หากจำเป็น แต่สำหรับปฏิบัติการมาตรฐานส่วนใหญ่ มันเพียงพอที่จะตอบสนองเกณฑ์การปฏิบัติตามกฎหมายแล้ว
องค์ประกอบหลักของนโยบายความเป็นส่วนตัวสมัยใหม่
ไม่ว่าคุณจะใช่วิธีใดในการสร้างนโยบายของคุณ มันต้องประกอบด้วยองค์ประกอบหลักเฉพาะเพื่อให้ถือว่าถูกต้องตามกฎหมาย การทำความเข้าใจองค์ประกอบเหล่านี้ช่วยให้คุณตรวจสอบได้ว่าเอกสารที่สร้างด้วย AI ของคุณมีความครบถ้วนหรือไม่
- ตัวตนของผู้ควบคุมข้อมูล: ระบุให้ชัดเจนว่าใครรับผิดชอบข้อมูลนี้ รวมถึงชื่อทางกฎหมาย อีเมลติดต่อ และที่อยู่จดทะเบียน ความโปร่งใสในจุดนี้สร้างความไว้วางใจได้ทันที
- ประเภทของข้อมูลที่เก็บรวบรวม: ต้องระบุเฉพาะเจาะจง อย่าพูดแค่ "ข้อมูลส่วนบุคคล" ให้ระบุหมวดหมู่เช่น "ชื่อ, ที่อยู่อีเมล, ที่อยู่ IP และ ID อุปกรณ์" หากคุณเก็บข้อมูลอ่อนไหว (สุขภาพ, การเงิน) ต้องเน้นย้ำอย่างชัดเจนพร้อมมาตรการปกป้องที่เข้มงวดขึ้น
- วัตถุประสงค์ในการประมวลผล: อธิบาย ทำไม คุณจึงต้องการข้อมูล ตัวอย่างเช่น "เราเก็บที่อยู่อีเมลของคุณเพื่อส่งการยืนยันคำสั่งซื้อและอัปเดตบริการ" คำพูดคลุมเครือเช่น "เพื่อปรับปรุงประสบการณ์ผู้ใช้" มักถูกหน่วยงานกำกับดูแลระบุว่าไม่เพียงพอ
- ฐานทางกฎหมายสำหรับการประมวลผล: ภายใต้ GDPR คุณต้องอ้างถึงฐานทางกฎหมาย ฐานทั่วไปรวมถึง "การยินยอม", "ความจำเป็นตามสัญญา", หรือ "ผลประโยชน์โดยชอบ" AI ควรแมปการกระทำของคุณเข้ากับฐานทางกฎหมายที่ถูกต้อง
- ระยะเวลาการเก็บรักษาข้อมูล: คุณเก็บข้อมูลไว้นานแค่ไหน? หากคุณเก็บโปรไฟล์ผู้ใช้ไว้ตลอดกาล คุณต้องให้เหตุผลสนับสนุน หากคุณลบข้อมูลหลังจาก 30 วัน ให้ระบุไว้ ความคลุมเครือในจุดนี้เป็นสัญญาณเตือนที่พบบ่อย
- การแบ่งปันกับบุคคลที่สาม: ระบุผู้ประมวลผลของบุคคลที่สามทั้งหมด หากคุณใช้ Stripe สำหรับการชำระเงิน, Google Analytics สำหรับการติดตาม หรือ AWS สำหรับการโฮสติ้ง พวกเขาต้องถูกระบุชื่อหรือจัดหมวดหมู่ นี่คือพื้นที่สำคัญที่เทมเพลตทั่วไปมักล้มเหลว
- สิทธิของผู้ใช้: ระบุรายละเอียดว่าผู้ใช้สามารถใช้สิทธิ์ของพวกเขาได้อย่างไร เช่น การเข้าถึง, การแก้ไข, การลบ และสิทธิในการโอนย้ายข้อมูล ให้กลไกที่ชัดเจน (เช่น ที่อยู่อีเมลเฉพาะหรือพอร์ตัลบริการตนเอง) สำหรับการใช้สิทธิ์เหล่านี้
- มาตรการรักษาความปลอดภัย: อธิบายมาตรการทางเทคนิคและองค์กรของคุณอย่างย่อ กล่าวถึงการเข้ารหัส การควบคุมการเข้าถึง และการตรวจสอบอย่างสม่ำเสมอ คุณไม่จำเป็นต้องเปิดเผยความลับด้านความปลอดภัย แต่คุณต้องแสดงถึงความมุ่งมั่นในการรักษาความปลอดภัย
วิธีที่ AI รับประกันความถูกต้องตามเขตอำนาจศาล
ข้อได้เปรียบที่สำคัญที่สุดของการใช้ AI สำหรับนโยบายความเป็นส่วนตัวคือความสามารถในการจัดการความซับซ้อนของเขตอำนาจศาล ธุรกิจที่ขายในสหรัฐฯ สหภาพยุโรป และสิงคโปร์ ต้องเผชิญกับกรอบกฎหมายที่แตกต่างกันสามระบบ ทนายความมนุษย์อาจคิดค่าธรรมเนียมสูงเพื่อจัดการกับสิ่งนี้ แต่โมเดล AI สามารถใช้ตรรกะกับฐานผู้ใช้ของคุณเพื่อสร้างข้อกำหนดที่เหมาะสม
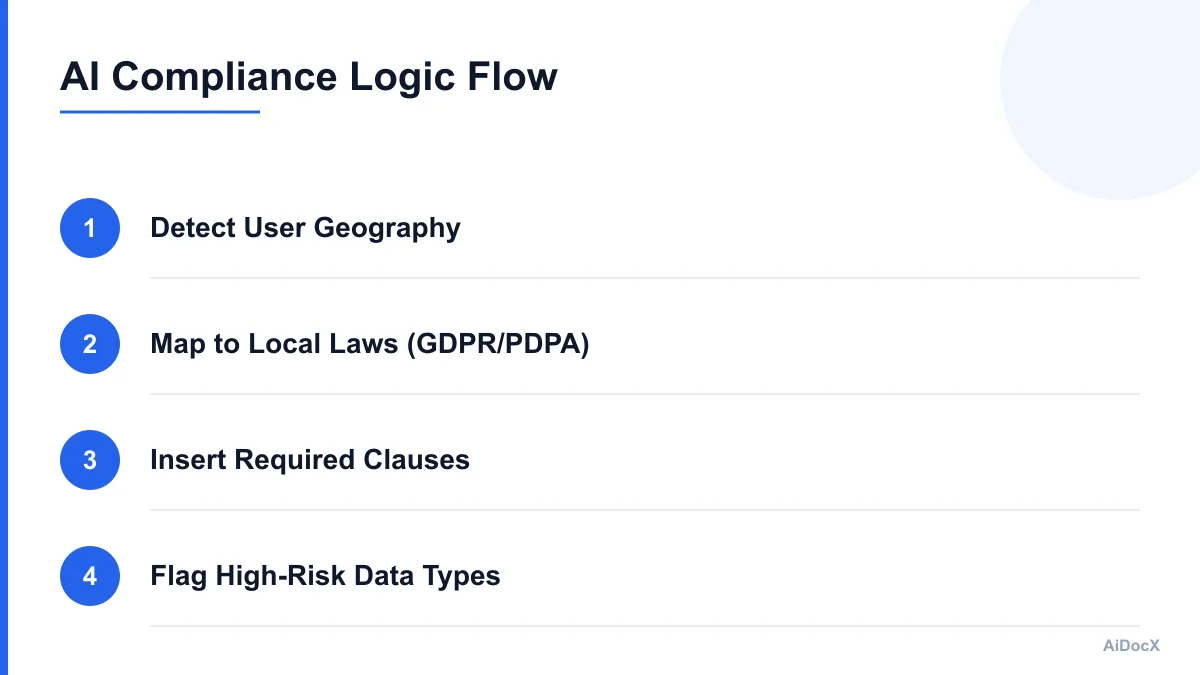
เมื่อคุณป้อนแนวปฏิบัติด้านข้อมูลของคุณลงในเครื่องสร้าง AI ระบบจะดำเนินการตรวจสอบตรรกะเป็นชุด:
- การแมปทางภูมิศาสตร์: AI ระบุตำแหน่งที่ตั้งของผู้ใช้ของคุณ หากคุณมุ่งเน้นที่สหภาพยุโรป มันจะนำ GDPR มาใช้ หากคุณมุ่งเน้นที่สิงคโปร์ มันจะนำ PDPA มาใช้ หากคุณมุ่งเน้นที่แคลิฟอร์เนีย มันจะนำ CCPA/CPRA มาใช้
- การเลือกข้อกำหนด: ตามเขตอำนาจศาล AI จะเลือกข้อกำหนดบังคับ ตัวอย่างเช่น GDPR ต้องการ "สิทธิในการคัดค้านการตลาดทางตรง" ในขณะที่ PDPA เน้น "การยินยอมสำหรับวัตถุประสงค์เฉพาะ" AI จะรับประกันว่าทั้งสองมีอยู่หากคุณดำเนินการในทั้งสองภูมิภาค
- การปรับคำศัพท์: ภาษาจะเปลี่ยนให้ตรงกับมาตรฐานทางกฎหมายท้องถิ่น ตัวอย่างเช่น คำว่า "ข้อมูลส่วนบุคคล" เป็นมาตรฐานใน GDPR ในขณะที่ "ข้อมูลส่วนตัว" อาจพบได้บ่อยกว่าในบริบทอื่น AI จะรับประกันความสม่ำเสมอ
- การตรวจสอบกลไกการยินยอม: AI จะตรวจสอบว่าวิธีการเก็บรวบรวมข้อมูลที่คุณอธิบายสอดคล้องกับข้อกำหนดการยินยอมของเขตอำนาจศาลเป้าหมายหรือไม่ หากคุณอ้างว่าเก็บข้อมูลตำแหน่งโดยไม่มีการยินยอมอย่างชัดเจนในภูมิภาค GDPR AI จะระบุความไม่สอดคล้องนี้หรือสร้างข้อกำหนดที่จำเป็นต้องมีการเลือกเข้าร่วมอย่างชัดเจน
ตรรกะนี้รับประกันว่านโยบายของคุณไม่ใช่แค่เอกสารทั่วไป แต่เป็นเครื่องมือทางกฎหมายที่ปรับแต่งให้สะท้อนความเป็นจริงของการดำเนินงานระดับโลกของคุณ มันลดความเสี่ยงที่จะมองข้ามข้อกำหนดเฉพาะของภูมิภาค ซึ่งเป็นกับดักที่พบบ่อยสำหรับธุรกิจขนาดเล็กที่พยายามทำเอง
ขั้นตอน: การสร้างนโยบายของคุณด้วย AI
การสร้างนโยบายความเป็นส่วนตัวด้วย AI เป็นกระบวนการที่มีโครงสร้าง นี่คือวิธีทำอย่างมีประสิทธิภาพโดยใช้แพลตฟอร์มอย่าง AiDocX
ขั้นตอนที่ 1: อธิบายโมเดลธุรกิจของคุณ เริ่มต้นด้วยการให้คำอธิบายที่ชัดเจนและกระชับของผลิตภัณฑ์ของคุณ ตัวอย่างเช่น: "เราเป็นแพลตฟอร์ม SaaS แบบ B2B ที่ช่วยให้นักการตลาดอัตโนมัติแคมเปญอีเมล เราเก็บชื่อผู้ใช้ ที่อยู่อีเมล และโดเมนบริษัท เราใช้ AWS สำหรับการโฮสติ้งและ Mailchimp สำหรับการส่งอีเมล"
ขั้นตอนที่ 2: กำหนดกระแสข้อมูล ระบุให้ชัดเจนว่าข้อมูลใดถูกเก็บรวบรวมและถูกใช้อย่างไร ต้องละเอียดถี่ถ้วน แทนที่จะพูดว่า "เราติดตามการใช้งาน" ให้พูดว่า "เราติดตามจำนวนครั้งในการดูหน้าและเหตุการณ์คลิกโดยใช้คุกกี้เพื่อวิเคราะห์ประสิทธิภาพแคมเปญ" ระดับรายละเอียดนี้ทำให้ AI สามารถสร้างส่วน "วัตถุประสงค์ในการประมวลผล" ที่แม่นยำได้
ขั้นตอนที่ 3: ระบุผู้ประมวลผลของบุคคลที่สาม ระบุบริการของบุคคลที่สามทุกตัวที่คุณใช้ รวมถึงเกตเวย์การชำระเงิน เครื่องมือวิเคราะห์ ซอฟต์แวร์ CRM และผู้ให้บริการคลาวด์ AI จะสร้างส่วน "การแบ่งปันกับบุคคลที่สาม" ที่ระบุชื่อองค์กรเหล่านี้และลิงก์ไปยังนโยบายความเป็นส่วนตัวของพวกเขาหากมี
ขั้นตอนที่ 4: เลือกเขตอำนาจศาลเป้าหมาย ระบุตำแหน่งที่ตั้งของผู้ใช้ของคุณ หากคุณไม่แน่ใจ ให้เลือก "ทั่วโลก" หรือ "หลายภูมิภาค" AI จะสร้างนโยบายที่รวมข้อกำหนดที่เข้มงวดที่สุด เพื่อรับประกันการปฏิบัติตามกฎหมายข้ามพรมแดนทั้งหมด
ขั้นตอนที่ 5: ทบทวนและปรับปรุง AI จะสร้างร่าง อ่านอย่างละเอียด ตรวจสอบความถูกต้อง มันระบุระยะเวลาการเก็บรักษาข้อมูลของคุณถูกต้องหรือไม่? มันระบุชื่อผู้ประมวลผลของบุคคลที่สามทั้งหมดของคุณหรือไม่? ทำการแก้ไขที่จำเป็น ขั้นตอนนี้เป็นสิ่งสำคัญเพราะ AI เป็นเครื่องมือ ไม่ใช่ตัวแทนของการกำกับดูแลของมนุษย์
ขั้นตอนที่ 6: เผยแพร่และติดตาม เมื่อพอใจแล้ว ให้เผยแพร่ นโยบายบนเว็บไซต์ของคุณ ตั้งเตือนเพื่อทบทวนประจำปีหรือเมื่อคุณทำการเปลี่ยนแปลงที่สำคัญต่อแนวปฏิบัติด้านข้อมูลของคุณ (เช่น การเพิ่มฟีเจอร์ใหม่ที่เก็บข้อมูลไบโอเมตริก)
ข้อผิดพลาดทั่วไปที่ต้องหลีกเลี่ยง
แม้จะมี AI ช่วยเหลือ ข้อผิดพลาดก็ยังสามารถเกิดขึ้นได้ นี่คือข้อผิดพลาดที่พบบ่อยที่สุดที่ธุรกิจทำเมื่อสร้างนโยบายความเป็นส่วนตัว:
- คำอธิบายข้อมูลคลุมเครือ: การพูดว่า "เราเก็บข้อมูลส่วนบุคคล" ไม่เพียงพอ หาก AI ออกรายละเอียดนี้ หมายความว่าข้อมูลป้อนเข้าของคุณคลุมเครือเกินไป ปรับปรุงข้อมูลป้อนเข้าของคุณให้เฉพาะเจาะจง
- ขาดลิงก์บุคคลที่สาม: รับประกันว่าผู้ประมวลผลของบุคคลที่สามทุกตัวที่กล่าวถึงมีลิงก์ไปยังนโยบายความเป็นส่วนตัวของพวกเขา นี่คือข้อกำหนดการปฏิบัติตามกฎหมายมาตรฐาน
- เพิกเฉยต่อการยินยอมคุกกี้: หากคุณใช้คุกกี้ นโยบายความเป็นส่วนตัวของคุณต้องอ้างอิงนโยบายคุกกี้ของคุณ รับประกันว่าเอกสารทั้งสองฉบับมีความสอดคล้องกัน
- ข้อมูลติดต่อล้าสมัย: หากคุณเปลี่ยนอีเมลสนับสนุน อัปเดตนโยบายความเป็นส่วนตัวของคุณ ที่อยู่ติดต่อที่ล้าสมัยเป็นข้อผิดพลาดเล็กน้อยแต่สังเกตได้ซึ่งบั่นทอนความไว้วางใจ
- สมมติว่า "ตั้งแล้วลืม": นโยบายความเป็นส่วนตัวเป็นเอกสารที่มีชีวิต หากคุณเพิ่มฟีเจอร์ใหม่ที่เก็บข้อมูล คุณต้องอัปเดตนโยบาย AI สามารถช่วยคุณสร้างส่วนที่เกี่ยวข้องใหม่ได้อย่างรวดเร็ว
การตรวจสอบนโยบายที่สร้างด้วย AI ของคุณ
คุณรู้ได้อย่างไรว่านโยบายที่สร้างด้วย AI ของคุณดีหรือไม่? นี่คือรายการตรวจสอบเพื่อตรวจสอบคุณภาพของมัน:
- ความเฉพาะเจาะจง: มันระบุประเภทข้อมูลเฉพาะ (เช่น "ที่อยู่ IP") แทนที่จะเป็นหมวดหมู่ทั่วไปหรือไม่?
- ข้อกำหนดตามเขตอำนาจศาล: มันรวมสิทธิ์เฉพาะสำหรับตลาดเป้าหมายของคุณ (เช่น สิทธิในการลบข้อมูลภายใต้ GDPR) หรือไม่?
- ความโปร่งใสของบุคคลที่สาม: ผู้ประมวลผลของบุคคลที่สามทั้งหมดถูกระบุพร้อมลิงก์ไปยังนโยบายของพวกเขาหรือไม่?
- ข้อมูลติดต่อที่ชัดเจน: มีที่อยู่อีเมลหรือแบบฟอร์มที่ถูกต้องสำหรับคำขอของเจ้าของข้อมูลหรือไม่?
- ความสอดคล้อง: นโยบายสอดคล้องกับแนวปฏิบัติด้านข้อมูลจริงของคุณหรือไม่? (เช่น หากคุณไม่ใช้คุกกี้ นโยบายไม่ควรกล่าวถึงมัน)
- ความอ่านง่าย: ภาษาชัดเจนและเข้าใจง่ายสำหรับบุคคลที่ไม่ใช่ผู้เชี่ยวชาญด้านกฎหมายหรือไม่?
หากคุณสามารถติ๊กถูกทุกช่องได้ นโยบายของคุณน่าจะมีความแข็งแกร่ง สำหรับอุตสาหกรรมที่มีความเสี่ยงสูง (การดูแลสุขภาพ การเงิน) พิจารณาให้ทนายความตรวจสอบร่างสุดท้าย แต่สำหรับสตาร์ทอัพและเว็บไซต์อีคอมเมิร์ซส่วนใหญ่ นโยบายที่สร้างด้วย AI เป็นโซลูชันที่เพียงพอและถูกต้องตามกฎหมาย
บทสรุป: ประสิทธิภาพพบกับการปฏิบัติตามกฎหมาย
ในปี 2026 อุปสรรคในการเข้าสู่แนวปฏิบัติด้านความเป็นส่วนตัวที่ถูกต้องตามกฎหมายไม่เคยต่ำขนาดนี้มาก่อน คุณไม่จำเป็นต้องเลือกระหว่างความยั่งยืนทางการเงินและความปลอดภัยทางกฎหมายอีกต่อไป โดยการใช้เทคโนโลยีการสร้างเอกสารด้วย AI คุณสามารถสร้างนโยบายความเป็นส่วนตัวที่แม่นยำ ตระหนักรู้ถึงเขตอำนาจศาล และปรับแต่งให้เข้ากับโมเดลธุรกิจเฉพาะของคุณได้ในไม่กี่นาที
แนวทางนี้ทำให้คุณสามารถมุ่งเน้นในสิ่งที่สำคัญที่สุด: การสร้างผลิตภัณฑ์และการให้บริการลูกค้า การปฏิบัติตามกฎหมายกลายเป็นงานในพื้นหลังที่จัดการได้อย่างมีประสิทธิภาพและประสิทธิผล ไม่ว่าจะเป็นผู้ก่อตั้งคนเดียวหรือสตาร์ทอัพที่กำลังขยายตัว การนำ AI มาใช้สำหรับเอกสารทางกฎหมายของคุณเป็นกลยุทธ์ที่ประหยัดเวลา ลดต้นทุน และลดความเสี่ยง
เริ่มต้นด้วยการบันทึกแนวปฏิบัติด้านข้อมูลของคุณให้ชัดเจน ใช้เครื่องมือ AI เพื่อสร้างร่างแรก ทบทวนเพื่อตรวจสอบความถูกต้อง เผยแพร่ และจำไว้ว่าการปฏิบัติตามกฎหมายไม่ใช่เหตุการณ์ที่เกิดขึ้นครั้งเดียว แต่เป็นการมุ่งมั่นอย่างต่อเนื่องในการเคารพความเป็นส่วนตัวของผู้ใช้ของคุณ ด้วยเครื่องมือที่ถูกต้อง การมุ่งมั่นนั้นง่ายต่อการรักษาไว้มากกว่าที่เคย
พร้อมให้ AI จัดการเอกสารทั้งหมดแล้วหรือยัง?
เริ่มใช้ AiDocX ฟรี — สร้างสัญญา บันทึกการประชุม บันทึกการให้คำปรึกษาด้วย AI ลายเซ็นอิเล็กทรอนิกส์ ครบในแพลตฟอร์มเดียว
เริ่มใช้ฟรีบทความเพิ่มเติม
สัญญาจัดซื้อ AI ภายใต้กฎหมาย AI พื้นฐานเกาหลีใต้: เช็กลิสต์ 9 ข้อ (2026)
เช็กลิสต์สำหรับสัญญาบริการ AI ที่เกี่ยวข้องกับเกาหลีใต้ ครอบคลุมบทบาทผู้ให้บริการ การใช้ข้อมูลฝึกโมเดล การแจ้งผู้ใช้ AI ที่มีผลกระทบสูง การเปลี่ยนโมเดล และการรับมือเหตุขัดข้อง
สัญญาตัวแทนจำหน่าย (2026): แม่แบบพร้อมใช้และข้อควรระวังสำหรับ SME
แม่แบบสัญญาแต่งตั้งตัวแทนจำหน่ายสำหรับ SME ไทย พร้อมอธิบายเขตขาย สิทธิเป็นตัวแทนเดียว ยอดสั่งซื้อขั้นต่ำ ราคา เครื่องหมายการค้า และการเลิกสัญญา
 AiDocX Team 19 ตุลาคม 2569 10 นาที
คู่มือจัดการ Redline ในสัญญาสำหรับฟรีแลนซ์และ SME ไทย
เรียนรู้วิธีอ่าน Track Changes แยกประเด็นที่ต้องยืนยัน ตอบกลับอย่างเป็นระบบ และตรวจฉบับสุดท้ายก่อนลงนาม
AiDocX Team 15 ตุลาคม 2569 8 นาที